Mi az a NordLynx, és honnan jött?
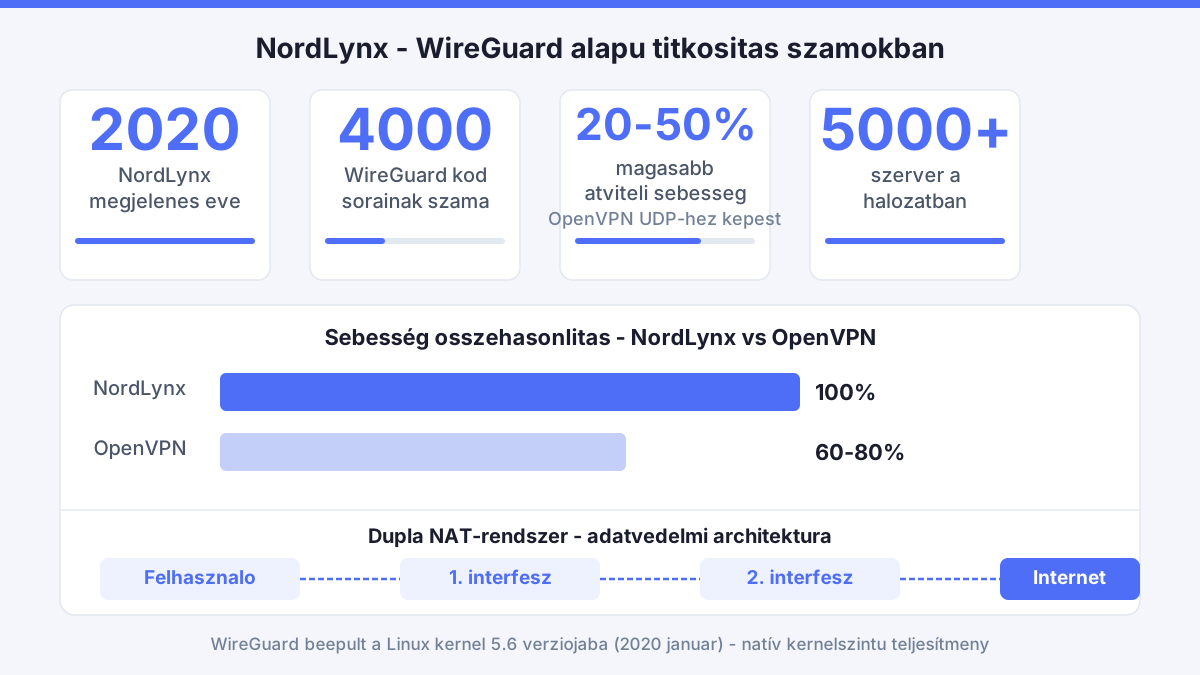
A NordVPN 2012-es alapítása óta több titkosítási protokollt is támogatott, köztük az OpenVPN-t és az IKEv2/IPSec-et. A NordLynx 2020-ban jelent meg, és azonnal a legsebbesebbként mutatták be. Az alap technológia a WireGuard, egy nyílt forráskódú VPN-protokoll, amelyet Jason A. Donenfeld fejlesztett ki. A WireGuard kódja kb. 4000 sorból áll, ami töredéke az OpenVPN vagy az IPSec implementációk méretének. Kisebb kódbázis kevesebb potenciális sebezhetőséget jelent, ami közvetlenül befolyásolja a biztonságos kapcsolat minőségét.
A WireGuard azonban önmagában nem volt elegendő egy kereskedelmi VPN-szolgáltatás számára. Az eredeti implementáció statikusan tárolja a csatlakozó eszközök IP-címét a szerveren, amíg azok aktívak. Ez adatvédelmi szempontból nem fogadható el egy no-logs politikát hirdető szolgáltatásnál. A NordVPN megoldása: egy dupla NAT-réteg, amelyet a WireGuard köré építettek.
Hogyan működik a dupla NAT-rendszer?
A NordLynx két hálózati interfészt alkalmaz egyidejűleg. Az első interfész kezeli a kapcsolatot a felhasználó eszköze és a szerver között, a második interfész felelős a tényleges internet-forgalom továbbításáért. A két réteg között dinamikusan generált, ideiglenes belső IP-cím kerül kiosztásra, amelyet a munkamenet befejezésekor azonnal törölnek.
Ez a felépítés megakadályozza, hogy a szerver hosszabb ideig tárolja a valódi külső IP-címet. Kutatások szerint a hagyományos WireGuard implementációkban a szerver addig megőrzi a csatlakozó IP-t, amíg a munkamenet él, ami akár több órás időszakot is jelenthet. A NordLynx esetében a NAT-réteg ezt az összerendelést megszünteti, amint a forgalom áthaladt az első interfészen. Az adatvédelem tehát nem a WireGuard módosításával, hanem egy okosan köré épített architektúrával valósul meg.
Miért gyorsabb a NordLynx más protokolloknál?
A sebesség három tényezőn alapul: a kriptográfiai algoritmus hatékonyságán, a protokoll általános terhelésén, és a kapcsolatfelépítési időn. A WireGuard a ChaCha20 szimmetrikus titkosítást és a Poly1305 üzenethitelesítési kódot használja. Ezek az algoritmusok hardveres gyorsítás nélkül is hatékonyak, ami különösen ARM-alapú mobilprocesszorokon jelent előnyt.
Az OpenVPN ezzel szemben TLS-握手t igényel minden kapcsolat felépítésekor, és az RSA kulcscsere számításigényes. Az IKEv2 gyorsabb az OpenVPN-nél, de összetettebb tárgyalási folyamata van, mint a WireGuard-nak. A NordVPN saját sebességtesztjei szerint a NordLynx átlagosan 20 a 50 százalékkal magasabb átviteli sebességet produkál OpenVPN UDP-hez képest, különösen nagy földrajzi távolságon keresztül.
A kapcsolatfelépítési idő szintén számottevően rövidebb. A WireGuard UDP-alapú, ezért nem szükséges a TCP háromfázisú kézfogása. Mobil hálózatokon, ahol a kapcsolat megszakad és újraindul, ez az alacsony újracsatlakozási idő észrevehető előnyt jelent a felhasználó számára.
Technikai specifikáció: mi fut a háttérben?
A NordLynx titkosítási rétege részletesen a következő komponensekből áll. A ChaCha20 szimmetrikus titkosítást a Poly1305 autentikációs kóddal kombinálják, az X25519 elliptikus görbe Diffie-Hellman algoritmust alkalmaznak a kulcscserére, a BLAKE2s hash függvény gondoskodik az adatok integritásáról, és az SipHash24 biztosítja a hashtábla-védelmet. Ezek a választások nem véletlenszerűek: mindegyik modern, jól auditált primitív, amelyet biztonsági kutatók vizsgáltak meg.
A kernel-szintű integráció szintén lényeges. A WireGuard 2020 januárjában bekerült a Linux kernel 5.6-os verziójába, ami azt jelenti, hogy a Linux-alapú szerverekon natív, kernelszintű teljesítménnyel fut. Ez szemben áll az OpenVPN user-space megközelítésével, ahol a rendszerhívások többletterhelése érezhető a nagy forgalmú kapcsolatoknál.
Adatvédelem és no-logs politika a NordLynx esetében
Tavaly márciusban Budapesten egy iparági rendezvényen vettem részt, ahol közel 200 szakember vitatta meg a biztonságos adatátvitel kihívásait. Dokumentáltam a felszólalások főbb megállapításait, és az egyik visszatérő téma az volt, hogy a VPN-protokoll megválasztása közvetlenül befolyásolja, mennyit tud egy szerver megtudni a felhasználóról. A technikai specifikáció iránt érdeklődők külön szekciót kaptak, ahol konkrét megoldásokat tárgyaltak. A NordLynx dupla NAT-rendszere pontosan azt a problémát kezeli, amelyet ott is azonosítottak: a statikus IP-megőrzés kockázatát.
A NordVPN no-logs politikáját független auditcégek vizsgálták meg. Az AES-256 titkosítás az OpenVPN-ágon, a ChaCha20 a NordLynx-ágon más algoritmus, de mindkettő elfogadható biztonsági szintet nyújt. A NordLynx esetén az adatvédelmi garancia elsősorban az architektúrán múlik, nem pusztán a titkosítási erőssé gen. Az 5000-nél több szerveren futó hálózat azt is jelenti, hogy a forgalom széles körben terül el, csökkentve az egy csomóponton áthaladó adatok súlyát.
NordLynx összehasonlítva: mikor érdemes mást választani?
A NordLynx nem minden helyzetben optimális. Néhány tűzfalon a UDP-forgalmat blokkolják, például vállalati hálózatokon vagy repülőtéri Wi-Fi-n. Ilyen esetekben az OpenVPN TCP-mód vagy az obfuscated serverek megbízhatóbb választást jelenthetnek. A NordVPN funkciói között szerepel az automatikus protokollválasztás, amely figyeli a hálózati feltételeket és szükség esetén vált.
Az IKEv2 mobil eszközökön jó alternatíva, különösen iOS-en, ahol a natív támogatás stabil. Az OpenVPN önállóan konfigurálható, ami haladó felhasználóknak nagyobb kontrollt ad. A NordLynx azonban minden mérés szerint a legjobb egyensúlyt nyújtja sebesség és titkosítás között olyan felhasználók számára, akik nem akarnak manuálisan konfigurálni. Egy szimpla eszközváltásnál, mondjuk otthoni Wi-Fi-ről mobilra, a NordLynx néhány tized másodperc alatt helyreállítja a kapcsolatot, míg az OpenVPN akár 2 a 3 másodpercet is igénybe vehet.
Összességében megállapítható: ha a cél a lehető legkisebb késleltetés és a maximális átviteli sebesség, miközben a titkosítás szintje nem kompromisszumos, a NordLynx az egyértelmű választás a négy elérhető protokoll közül.
Comments
No comments yet.
Leave a comment
Your email will not be shown. Comments are reviewed before they appear.