Miért számítanak a feltételváltozások egy VPN-előfizető számára?
A Nord Security 2012-ben alapított NordVPN-jét sokan csupán egy eszköznek tekintik, amelyet bekapcsolnak, majd elfelejtik. Ez azonban félrevezető hozzáállás. Amikor egy szolgáltató módosítja adatvédelmi irányelveit vagy általános szerződési feltételeit, az közvetlen hatással lehet arra, hogyan kezelik a forgalmi adatokat, milyen jogokra hivatkozhatsz visszatérítés esetén, és mi történik az esetleges adatvédelmi incidensek alkalmával.
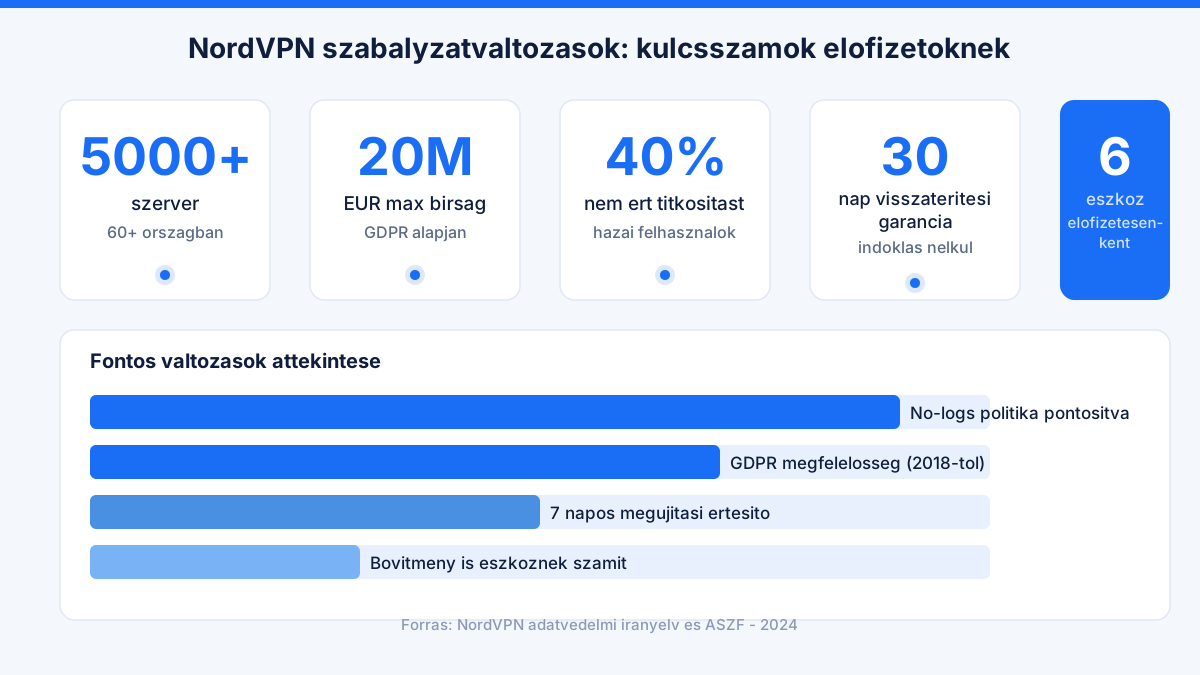
A NordVPN több mint 5000 szervert üzemeltet 60-nál több országban. Ilyen léptékű infrastruktúránál egyetlen szabályzatmódosítás is érinthet több millió felhasználót egyszerre. Az alábbiakban részletesen megvizsgálom, melyek a legjelentősebb változási területek, és hogyan reagálj rájuk.
A no-logs politika fejlődése és amit valójában jelent
A NordVPN alapvetően arra a megállapításra épít, hogy a felhasználók forgalmi adatait nem naplózza. Ez nem marketing szlogen, hanem konkrét technikai és jogi kötelezettségvállalás. A no-logs politika lényege: a szolgáltató nem tárolja, hogy mikor csatlakoztál, milyen IP-címen keresztül, és milyen weboldalakat látogattál meg.
Az évek során azonban a szabályzat szövegezése finomult. Korábbi verziók homályosan fogalmaztak az úgynevezett "aggregált" adatok kezelésével kapcsolatban. Újabb változatokban ez pontosabbá vált: a kapcsolódási metaadatok sem kerülnek tartós tárolásra. Ez a módosítás különösen fontos azok számára, akik a NordVPN adatvédelmi irányelveit részletesen tanulmányozni szeretnék.
A titkosítási specifikáció sem változott negatív irányban: az AES-256 szabvány továbbra is az alap, amelyet kiegészít a DNS-szivárgás elleni védelem és a kill switch funkció. Ha a titkosított alagút bármilyen okból megszakad, a kill switch automatikusan leállítja az internetkapcsolatot, így az IP-cím nem szivárog ki.
GDPR és az európai adatvédelmi kötelezettségek hatása a szabályzatra
Az Európai Unió általános adatvédelmi rendelete 2018-ban lépett hatályba, és azóta folyamatos nyomást gyakorol a VPN-szolgáltatókra. A NordVPN magyarországi felhasználói számára ez annyit jelent, hogy a NAIH (Nemzeti Adatvédelmi és Információszabadság Hatóság) ellenőrzési hatásköre kiterjed arra is, hogyan kezeli a szolgáltató az EU-s ügyfelei adatait. A GDPR alapján a bírságok akár 20 millió EUR összeget is elérhetnek, ami komoly ösztönzőt jelent a pontos szabályzatkezelésre.
Egy 2024-es európai adatvédelmi elemzés feldolgozása közben ráakadtam egy adatra, amely azóta meghatározza, hogyan közelítek a VPN-biztonság kommunikációjához: a hazai felhasználók körülbelül 40 százaléka nem tudja pontosan meghatározni, mit jelent a titkosítás a mindennapi internethasználat során. Ez az arány egyértelműen jelzi, hogy a szabályzatváltozásokat nem elég közzétenni, érthető nyelven kell elmagyarázni őket. Egy frissített adatkezelési tájékoztató csak akkor védi valójában a felhasználót, ha a tartalma valóban olvasható és érthető.
A hozzájárulás-kezelési mechanizmusok is változtak. A korábbi, egyszerű jelölőnégyzetes megoldások helyett a NordVPN részletesebb opt-in folyamatot alkalmaz a marketing célú kommunikációra. A tényleges VPN-szolgáltatáshoz nem szükséges marketing hozzájárulás, de a fiókbeállítások között érdemes ellenőrizni, hogy milyen hozzájárulásokat adtál korábban.
Visszatérítési feltételek és előfizetési szabályok pontosítása
A 30 napos pénzvisszafizetési garancia az egyik legstabilabb elem a NordVPN feltételrendszerében. A szabályzat jelenlegi verziója egyértelműen rögzíti: ha az előfizetés megkezdésétől számított 30 napon belül kéred a visszatérítést, azt indoklás nélkül megkapod. Ez hitelkártyás, PayPal-os és kriptovalutás fizetésnél egyaránt érvényes, bár az utóbbi esetén a feldolgozási idő hosszabb lehet.
Ami változott: a korábbi feltételek nem teljesen egyértelműen szabályozták az automatikus megújítással kapcsolatos értesítési kötelezettséget. Az újabb verzió kimondja, hogy a megújítás előtt legalább 7 nappal értesítést kell küldeni, ha az előfizetési időszak lejár. Ez a módosítás elsősorban az éves és kétéves csomagokat érinti, ahol a megújítási összeg jelentős lehet.
Ha nem biztos vagy abban, hogy a NordVPN megfelel az igényeidnek, érdemes elolvasni a részletes értékelést arról, hogy mennyire biztonságos a NordVPN, mielőtt döntést hozol.
Előfizetésenként 6 eszköz és a megosztási szabályok
A NordVPN szabályzata egyértelműen meghatározza, hogy egyetlen előfizetés egyszerre legfeljebb 6 készüléken használható. Ez a szám nem változott az elmúlt évek során, de a megfogalmazás pontosabb lett: a „készülék" fogalma kiterjedt a böngészőbővítményekre is, amelyek önálló csatlakozási entitásnak minősülnek a szerverhálózaton belül.
A fiókmegosztásra vonatkozó szabályok szintén frissültek. A jelenlegi feltételek szerint egy előfizetés egy természetes személy vagy egy háztartás tagjai között osztható meg, de kereskedelmi célú átadása vagy viszonteladása kifejezetten tiltott. Az ilyen felhasználás a fiók azonnali felfüggesztéséhez vezethet visszatérítés nélkül.
Hogyan értesülj a jövőbeni változásokról?
A NordVPN az előfizetőket e-mailben értesíti a lényeges feltételváltozásokról. A „lényeges" fogalmát a szabályzat meghatározza: olyan módosítások tartoznak ide, amelyek érintik az adatkezelés jogalapját, a visszatérítési feltételeket vagy a szolgáltatás alapvető jellemzőit. Kisebb, szövegpontosítást célzó módosításokról nem feltétlenül küldenek értesítőt.
Az értesítési e-mail fogadásához ellenőrizd a fiókodban megadott e-mail cím helyességét, és győzödj meg arról, hogy a NordVPN levelei nem kerülnek spam-mappába. Ha kérdéses, hogy a NordVPN valóban megbízható és törvényes szolgáltató-e, érdemes a Wikipedia-n is utánanézni az ellenőrzött forrásoknak.
A Double VPN funkció szabályzata szintén pontosítást kapott: ez az opció két különböző szerveren vezeti át a forgalmat, ami kétszeres titkosítást jelent. A funkció használata lassabb kapcsolati sebességet eredményezhet, és a feltételek mostantól egyértelműen jelzik, hogy bizonyos szerverkombinációk teljesítménye eltérhet az egyszeres VPN-kapcsolatétól.
A CyberSec funkcióval kapcsolatos szabályozás is finomult: a reklámblokkolás és malware-védelem technikai megvalósítása nem naplóz felhasználói szintű adatokat, de a blokkolási listák frissítése harmadik fél adatbázisaira támaszkodik. Az erre vonatkozó információ az adatvédelmi tájékoztató kiegészítő részébe került, korábban nem volt egyértelműen feltüntetve.
Comments
No comments yet.
Leave a comment
Your email will not be shown. Comments are reviewed before they appear.